
El Switch Cisco Catalyst serie 6880-X es un Switch de agregación fijo que provee las mejores características de los switches Cisco 6500 en un equipo de factor de forma pequeño. Esta plataforma de primera clase ofrece escalabilidad y flexibilidad con el conjunto de características Cisco Catalyst 6500.
Esta plataforma, lista para 40G/100G es ideal para quienes desean introducir los servicios 10G en el Backbone de un campus pequeño o mediano.
Esta plataforma única ofrece densidad de puertos 10G, funcionalidad MPLS/VPLS con tamaños de tablas grandes (con entradas FIB de hasta 2M) y las mejores características en mas de 15 años.
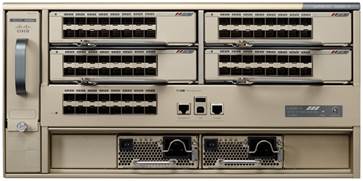
El Cisco Catalyst 6880-X - Foto: Cisco.com
Con una suite completa de L2/L3, virtualización, seguridad, multicast, IPv6, visibilidad de aplicaciones,operaciones inteligentes y servicios de medios enriquecidos, el Cisco Catalyst 6800-X proveen una cantidad de características sin precedentes desde el primer día.
Esta plataforma también funciona sobre la misma arquitectura que el Motor supervisor 2T del Cisco Catalyst 6500 y en consecuencia ofrece estabilidad con un software de sistema operativo garantizado.

El chasis del Cisco Catalyst 6800-X Series ofrece resiliencia integrada proporcionando ventiladores redundantes N+1, fuentes de poder redundantes 1+1 y soporte para Sistemas de Switching Virtual (VSS), en consecuencia se minimiza el tiempo de caídas de la red y asegura la productividad de los trabajadores, la satisfacción del cliente y la rentabilidad.
El Switch Cisco Catalyst 6880-X Series ofrece beneficios y características primarias que incluyen:
- Escalabilidad de plataforma: La plataforma soporta una capacidad de slot de hasta 220Gbps por tarjeta de puertos. Soporta hasta 2Tbps de capacidad de conmutación la cual puede duplicarse hasta 4Tbps con tecnología VSS.
- Seguridad: Soporte para Cisco TrustSec (CTS), soporte para proveer cifrado IEEE 802.1AE MACsec y ACLs basadas en roles, soporta CoPP para prevenir ataques de DoS y Cisco ISE para salvaguardar y administrar la seguridad de extremo a extremo para toda la empresa.
- Virtualización: Un conjunto comprensivo de características de Virtualización, incluyendo L2/L3 VPN, MPLS completo, EVN, aplicaciones compatibles con VRF para NAT Netfrow, GRE para v4/v6, extensiones L2 para VPLS, etc. para segmentar diferentes grupos de usuarios y cumplir los requerimientos de QoS y seguridad en cada uno de estos grupos.
- Visibilidad y Control de Aplicaciones (AVC): Soporta el monitoreo avanzado de aplicaciones como Netflow Muestreado y Flexible para monitoreo de aplicaciones escalable e inteligente.
- Operaciones inteligentes: El Cisco Catalyst 6880-X soporta Catalyst Instant Access, el cual permite un acceso constante del cliente para actuar como una tarjeta de línea remota para el Cisco Catalyst 6880-X, como también el Smart Install Director el cual provee una instalación de Switches de acceso automatizado (Zero-touch).
- Alta disponibilidad: Dos Switches Cisco Catalyst 6880-X Series pueden ser combinados en un VSS. Además de la alta disponibilidad VSS, provee facilidad de operación a través de un solo punto de administración eliminando la necesidad de usar un Protocolo de Enrutamiento de Primer Salto (FHRP) y eliminando la necesidad de que sea el STP el que restaure la falla en un enlace.
Escalable

Ayuda a garantizar que el campus esté listo para los servicios Ethernet de 10/40/100 Gigabit con la mayor capacidad de Slot y de Switching del Catalyst 6800. La serie 6800 ofrece la mayor densidad de puertos 10 Gigabit Ethernet que:
- Incluyen MPLS avanzado corporativo, Servicios de LAN virtual privada (VPLS) y funcionalidad Multicast.
- Soporta interfaces de diferentes velocidades para una migración fácil desde 1 Gigabit Ethernet hacia servicios de mayor velocidad
El Cisco Catalyst 6807-XL puede escalar hasta 880 Gb por slot y hasta una capacidad de conmutación de 11.4 Tbps (Full-duplex). Para un campus mediano los Switches Cisco Catalyst 6880-X proporcionan escalabilidad con ocho puertos 10 Gigabit o veinte puertos de 40 Gigabit ethernet.

Construido para programabilidad
Los Switches Catalyst 6800 soportan las herramientas SDN (Software-defined networking) gracias al Cisco One Platform Kit (onePK). Usted puede construir aplicaciones fácilmente para automatizar operaciones y crear servicios a través del Campus.La Serie 6800 de Switches también soportan las interfaces industriales estandar OpenFlow. Usted puede programar estos switches para personalizar servicios como clasificar la red y direccionar el tráfico.

La serie Catalyst 6800 facilita:
- Disponibilidad de "cinco nueves" (99.999 por ciento) con la tecnología VSS (Cisco Virtual Switching System) - (VSS Quad Supervisot SSO [VS4O])
- Una sola política con Cisco Identity Services Engine
- Administración centralizada con Cisco Prime Infraestructure
- Una red con Cisco Wireless Services Module 2 (WiSM2)
- Movilidad de dispositivos y roaming con el Cisco Campus Locator/ID Separation Protocol (LISP)

Para simplificar la red, Catalyst 6800:
- Soporta el Catalyst Instant Access Solution, la cual extiende las características de Backbone a la capa de acceso con una configuración simplificada, administración y consistencia de características.
- Soporta características de operación inteligente incluyendo CSS, Smart Install y EEM (Embedded Event Manager)
- Está totalmente integrado con la infraestructura Cisco Prime
Modelos:
Cisco Catalyst 6880-X Switch
 Cisco Catalyst 6840-X Switch
Cisco Catalyst 6807-XL Switch
Cisco Catalyst 6800ia Switch
Cisco Catalyst 6840-X Switch
Cisco Catalyst 6807-XL Switch
Cisco Catalyst 6800ia Switch-----------------------------------------------------------------------
Tomado de: http://www.networksbaseline.in/2015/12/cisco-6800-catalyst-switch-introduction.html
Traducido por José R. Torrico Gumucio - Cisco Networking Academy Instructor


